
(Siwenlide 오리지널 콘텐츠, 전재 시 사전에 알려주시기 바랍니다)
기업에서 ERP, SAP, CRM 등 시스템을 대량으로 도입하면서 직원들은 회사 외부에서도 안전한 방식으로 사내 업무 시스템에 접속해야 하는 경우가 많습니다. Windows에 기본 내장된 VPN 클라이언트를 이용하면 회사 방화벽에 안전하고 편리하게 접속할 수 있습니다. 하지만 직원이 VPN 연결을 수립하면 모든 네트워크 트래픽이 VPN 터널을 통해 회사 방화벽으로 전달되므로, 접속하는 클라이언트가 많아질수록 회사의 인터넷 회선 자원을 크게 점유하게 되고 외부 근무 직원의 인터넷 속도도 그만큼 영향을 받습니다.
다음 방법으로 위 문제를 해결하고 자동 분기를 구현할 수 있습니다. 즉, 사내망으로 향하는 데이터만 VPN 터널로 전달되도록 하는 방식입니다:
예를 들어 회사 방화벽에서 사용하는 내부 IP가 192.168.10.0/24라고 가정합니다. (외부 근무 직원은 로컬 게이트웨이가 동일한 IP 주소를 사용하지 않도록 주의하세요. 그럴 경우 설정이 적용되지 않습니다.)
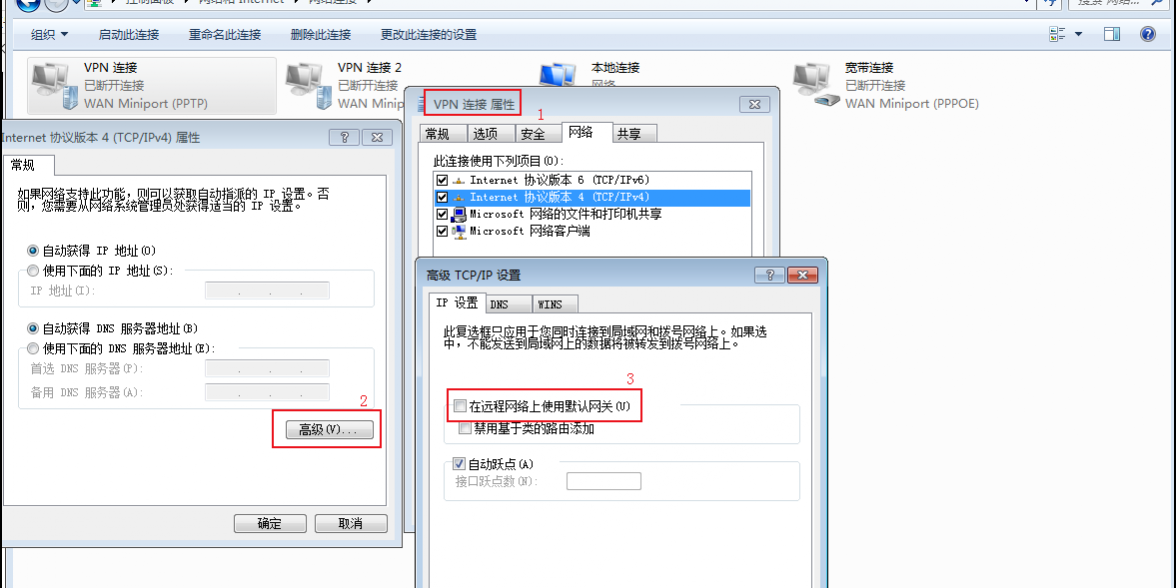
Windows 10에서 제어판 – 네트워크 및 공유 센터 – 어댑터 설정 변경으로 이동하여 이미 만들어 둔 VPN 연결을 찾습니다. 아래 그림과 같이 ‘원격 네트워크에서 기본 게이트웨이 사용’ 항목을 해제합니다.

이렇게 설정하면 모든 트래픽이 VPN 터널을 통과하지 않습니다. 이어서 정적 경로를 추가하여 회사 192.168.10.0/24로 향하는 트래픽만 VPN 터널로 전달하고 자동 분기를 구현하는 방법을 설명합니다.
관리자 권한으로 Windows PowerShell 또는 명령 프롬프트(CMD)를 실행합니다.
아래 명령을 입력하여 정적 경로를 추가합니다:
route add 192.168.10.0 mask 255.255.255.0 10.1.1.1
정적 경로를 추가하면 192.168.10.0/24로 향하는 모든 트래픽이 VPN 터널로 전달됩니다.
참고: 10.1.1.1은 VPN 터널 회사 방화벽에 설정된 게이트웨이 주소이며, 자세한 사항은 회사 네트워크 관리자에게 문의하세요;
위 정적 경로는 컴퓨터를 다시 시작하면 사라집니다. 아래 명령을 입력하면 영구적으로 저장됩니다. (단, 환경이 바뀐 뒤 현지 네트워크와 IP가 충돌하지 않는지 확인하고 정적 경로를 즉시 갱신하거나 삭제해야 합니다.)
route -p add 192.168.10.0 mask 255.255.255.0 10.1.1.1
기타 참고 사항:
1. -p는 영구 저장을 의미하며, 시스템을 다시 시작해도 경로가 그대로 유효합니다.
2. 경로 삭제: route delete 192.168.10.0
3. 경로 테이블 표시: route print
4. 주의: 네트워크 카드가 두 개인 PC에서 경로는 두 네트워크 카드 사이의 통로를 연결하는 역할을 하므로 함부로 삭제하지 마세요.
5. 인터넷에 연결되지 않을 경우 로컬 연결의 IP 주소, 서브넷 마스크, 게이트웨이, DNS를 수동으로 지정하세요.
6. www.ip138.com 등의 사이트에서 로컬 공인 IP(출구 공인 주소)를 확인하면 위 설정이 제대로 적용되었는지 검증할 수 있습니다.
7. tracert를 이용하면 데이터 패킷의 출구를 확인할 수 있습니다. 예를 들어 tracert 192.168.10.1 을 실행하면 출구 경로를 볼 수 있습니다.





